La contraseña, en la dirección
Quien entra en Mi BOE, la zona personal del Boletín Oficial del Estado, escribe su correo y su contraseña en un formulario que no dice cómo tiene que enviarlos. Cuando un formulario no lo dice, el navegador aplica la regla por defecto: ponerlo todo en la dirección.
- Dominio
- boe.es
- Guardado
- 31 AGO 2026
- Comprobado en vivo
- 15 SEP 2026
- Citas
- 3 en 1 fichero guardado
- Lectura
- unos 3 min
Un formulario de una página web puede mandar lo que se escribe de dos maneras. Con POST, los datos van en el cuerpo de la petición, que no se ve en ninguna parte. Con GET, van pegados al final de la dirección, detrás de un interrogante, a la vista de cualquiera que mire la barra del navegador. Para buscar algo, GET es lo correcto: por eso una búsqueda se puede guardar en favoritos. Para una contraseña, no.
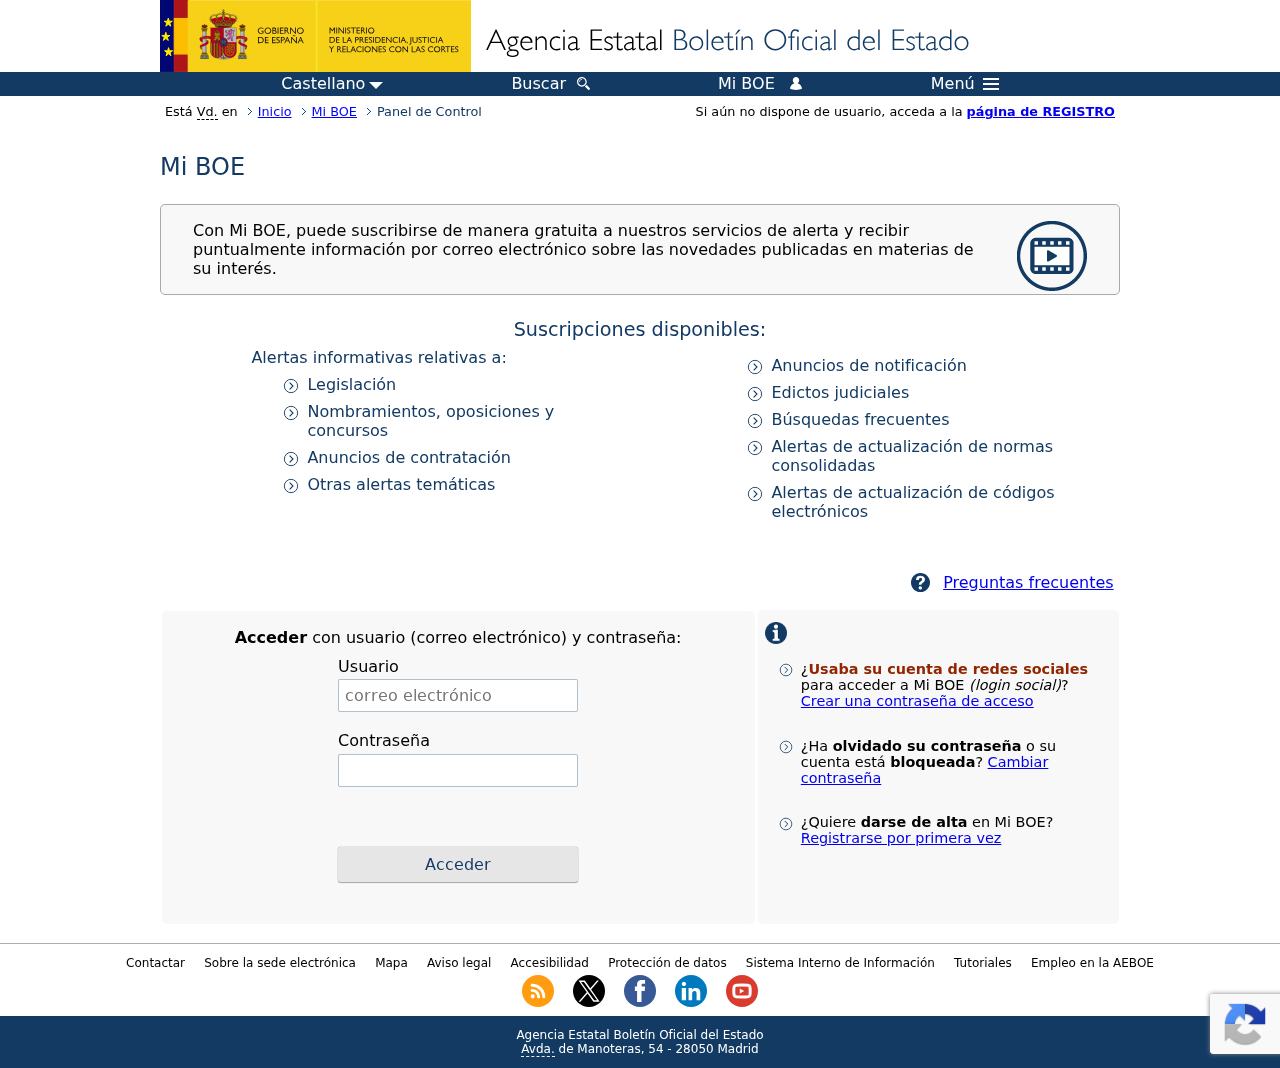
La norma del lenguaje dice qué pasa cuando el formulario no elige: si no se declara el método, es GET. Es el valor por defecto escrito en el estándar desde que existen los formularios. Y el de Mi BOE no lo declara: abre con la dirección a la que envía, el nombre del formulario y una instrucción para que el navegador no recuerde lo escrito. De método, nada.
- Copia
- archivo
- Guardado
- 31 ago 2026
- Peso
- 16,7 kB
- sha256
- 1c986956341a…
| 181 | <div class="faqCont"> |
| 182 | <span class="faq"><a href="/ |
| 183 | </div> |
| 184 | |
| 185 | <div id="accesoALC"> |
| 186 | <div id="panel"> |
| 187 | <div id="contLoginSocial"> |
| 188 | <div class="fila" id="loginSocial"> |
| 189 | |
| 190 | <div class="gris redondeada contenido col login1"> |
| 191 | <p><b>Acceder</b> con usuario (correo electrónico) y contraseña:</p> |
| 192 | <form action="/ |
| 193 | <input type="hidden" id="trackMiBOE" name="trackMiBOE" value=""> |
| 194 | <div class="formularioRS"> |
| 195 | <div class=" casilla"> |
| 196 | <div class="celdaMiBOE"><label for="usuario" class="placeholders" >Usuario<span class="fuera"> (correo electr& |
| 197 | <div class="celdaMiBOE"><input size="10" type="email" value="" autocomplete="new-password" placeholder="correo electrónico" id="usuario" name="user" /></div> |
| 198 | </div> |
| 199 | <div class=" casilla"> |
| 200 | <div class="celdaMiBOE"><label for="passwd" class=" |
| 201 | <div class="celdaMiBOE"><input size="10" type="password" autocomplete="new-password" value="" name="passwd" id="passwd"/></div> |
| 202 | </div> |
| 203 | <div class=" casilla"> |
Se lo preguntamos al propio navegador. Copiamos el formulario tal como lo sirve el BOE en una página nuestra, apuntando a nuestro propio servidor. Al BOE no le hemos enviado nada, ni lo vamos a hacer. Escribimos un correo inventado y una contraseña inventada, y le preguntamos a Chrome qué método le corresponde a ese formulario. Contestó: get. Después le pedimos la dirección que construiría al pulsar «Acceder». La devolvió entera, con el correo y con la contraseña, tal cual se escribió. El 26 de septiembre lo repetimos y contestó lo mismo. Con datos de verdad, esa dirección sería la del BOE seguida del correo y la contraseña de quien entra.
- Copia
- archivo
- Guardado
- 31 ago 2026
- Peso
- 16,7 kB
- sha256
- 1c986956341a…
| 190 | <div class="gris redondeada contenido col login1"> |
| 191 | <p><b>Acceder</b> con usuario (correo electrónico) y contraseña:</p> |
| 192 | <form action="/ |
| 193 | <input type="hidden" id="trackMiBOE" name="trackMiBOE" value=""> |
| 194 | <div class="formularioRS"> |
| 195 | <div class=" casilla"> |
| 196 | <div class="celdaMiBOE"><label for="usuario" class="placeholders" >Usuario<span class="fuera"> (correo electr& |
| 197 | <div class="celdaMiBOE"><input size="10" type="email" value="" autocomplete="new-password" placeholder="correo electrónico" id="usuario" name="user" /></div> |
| 198 | </div> |
| 199 | <div class=" casilla"> |
| 200 | <div class="celdaMiBOE"><label for="passwd" class=" |
| 201 | <div class="celdaMiBOE"><input size="10" type="password" autocomplete="new-password" value="" name="passwd" id="passwd"/></div> |
| 202 | </div> |
| 203 | <div class=" casilla"> |
| 204 | <div class="celdaMiBOE"> |
| 205 | <input type="hidden" name="g-recaptcha-response" id="recaptchaResponse"> </div> |
| 206 | </div> |
| 207 | <div class="acceso"> |
| 208 | <div class="botonera"> |
| 209 | |
| 210 | <input type="submit" class="boton" value="Acceder" name="procesa_login"> |
| 211 | </div> |
| 212 | </div> |
Ahora, lo importante: qué significa y qué no. La conexión con el BOE va cifrada, así que esa dirección no viaja a la vista por la red. Lo que ocurre con las direcciones es otra cosa: se guardan. Quedan escritas en el historial del navegador, donde las ve cualquiera que use ese ordenador después. Y suelen quedar en los registros del servidor, que es donde se apunta cada petición para saber qué se pidió y cuándo. Una contraseña no debería estar escrita en ninguno de esos sitios.
Hay algo más que no podemos saber desde fuera, y lo decimos: no hemos enviado ese formulario, así que no sabemos qué contesta el servidor cuando le llega la petición. Puede que la rechace y exija POST, y entonces lo que hay es un formulario que no funciona. Puede que la acepte. Lo que consta, y es lo que publicamos, es lo que el BOE sirve: un formulario de acceso sin método, y un navegador que, con él delante, prepara la contraseña en la dirección.
La página no tiene ningún programa que lo arregle. Trae el de reCAPTCHA de Google, el filtro contra robots, y unas líneas propias que solo meten su ficha en un campo oculto. El otro, el del menú desplegable, no nombra ni una vez un formulario, su envío o una contraseña: ni form, ni submit, ni login, ni passwd. Nada en la página intercepta el botón. Y el formulario lleva la señal de que alguien sí pensó en lo que se escribe: un atributo que pide al navegador que no rellene esos campos por su cuenta, puesto tres veces. Se cuidó eso. El método se quedó sin escribir.
El fichero que pedimos el 15 de septiembre de 2026 tiene la misma huella que el que guardamos el 31 de agosto. Es la misma página, con el mismo formulario, sirviendo la zona personal del boletín oficial del Estado. Quince días entre las dos copias, y ninguna diferencia. El 26 de septiembre, la misma huella otra vez: Mi BOE sigue pidiendo la contraseña con un formulario que no dice cómo mandarla.
- Copia
- archivo
- Guardado
- 31 ago 2026
- Peso
- 16,7 kB
- sha256
- 1c986956341a…
| 181 | <div class="faqCont"> |
| 182 | <span class="faq"><a href="/ |
| 183 | </div> |
| 184 | |
| 185 | <div id="accesoALC"> |
| 186 | <div id="panel"> |
| 187 | <div id="contLoginSocial"> |
| 188 | <div class="fila" id="loginSocial"> |
| 189 | |
| 190 | <div class="gris redondeada contenido col login1"> |
| 191 | <p><b>Acceder</b> con usuario (correo electrónico) y contraseña:</p> |
| 192 | <form action="/ |
| 193 | <input type="hidden" id="trackMiBOE" name="trackMiBOE" value=""> |
| 194 | <div class="formularioRS"> |
| 195 | <div class=" casilla"> |
| 196 | <div class="celdaMiBOE"><label for="usuario" class="placeholders" >Usuario<span class="fuera"> (correo electr& |
| 197 | <div class="celdaMiBOE"><input size="10" type="email" value="" autocomplete="new-password" placeholder="correo electrónico" id="usuario" name="user" /></div> |
| 198 | </div> |
| 199 | <div class=" casilla"> |
| 200 | <div class="celdaMiBOE"><label for="passwd" class=" |
| 201 | <div class="celdaMiBOE"><input size="10" type="password" autocomplete="new-password" value="" name="passwd" id="passwd"/></div> |
| 202 | </div> |
| 203 | <div class=" casilla"> |
Se puso cuidado en que el navegador no rellenara la contraseña por su cuenta. Y se dejó que fuera escrita en la dirección, que es donde el navegador lo apunta todo.
- La página https://boe.es/mi_boe/, guardada el 31 de agosto de 2026 y vuelta a pedir el 15 y el 26 de septiembre con idéntico sha256, sirve un formulario de acceso <form action="/mi_boe/id/login.php" name="login" autocomplete="new-password"> que no declara atributo method, con un campo type="password" llamado passwd y un botón de tipo submit.
- La página carga el script de
reCAPTCHAde Google y desplegable.js, y lleva uno propio que solo escribe la ficha dereCAPTCHAen un campo oculto. - desplegable.js no contiene las cadenas form, submit, login ni passwd.
- Replicando ese mismo formulario en una página nuestra con datos inventados, Chrome declara el método «get» y construye una dirección que incluye el correo y el valor del campo passwd (repetido el 26 de septiembre con un Chrome 124 sin pantalla, sin pulsar el botón y apuntando a un puerto de nuestra máquina donde no escucha nadie). No se ha enviado nada al servidor del BOE.
- No decimos que el servidor del BOE acepte esa petición ni qué hace con ella: no lo hemos enviado ni lo vamos a enviar.
- No decimos que ninguna contraseña haya sido leída por nadie.
- No decimos que la conexión vaya sin cifrar, porque va cifrada; lo que señalamos es dónde queda escrita la dirección.
- Y no hemos creado ninguna cuenta en Mi BOE ni probado credenciales de nadie.
De dónde sale cada cita
Cada trozo de código de esta ficha está en un fichero guardado tal como lo entregó el servidor, con su huella (sha256) y su hora. Las citas entre «» se comprueban por programa contra ese fichero antes de publicar.
- https://boe.es/mi_boe/31 de agosto de 2026, 15:45archivosha256 1c986956341a479cc8237fdd82c8c48bcfa6a6ce7cf020f51821654916bd9ecb
- https://boe.es/mi_boe/15 de septiembre de 2026, 20:07en vivo · byte a byte igualsha256 1c986956341a479cc8237fdd82c8c48bcfa6a6ce7cf020f51821654916bd9ecb