“Acceso webmail”
La Diputación de Almería y el Ayuntamiento de Mérida tienen cada uno una dirección de correo web que abre una pantalla con el rótulo “Acceso webmail”. Es la misma pantalla en los dos sitios, byte por byte. Y en los dos, la única manera de llegar a ella sin que el navegador se pare por un certificado ajeno es una conexión sin cifrar.
- Dominios
- webmail.dipalme.es · webmail.merida.es
- Guardado
- 15 SEP 2026
- Comprobado en vivo
- 15 SEP 2026
- Citas
- 3 en 2 ficheros guardados
- Lectura
- unos 3 min
Empecemos por lo que hace cualquiera: escribir la dirección con https, que es lo que pone el candado. El navegador se para ahí y no carga la página. El Chrome sin pantalla con el que lo pedimos se queda en blanco: sin título, sin texto, sin un solo campo donde escribir. La razón está en el certificado, que es el documento de identidad con el que un servidor, el ordenador que contesta, demuestra ser quien dice.
Miramos el que presentan: está en vigor hasta diciembre de 2026, lo emitió una autoridad conocida y está expedido a nombre de un proveedor de alojamiento, para cualquier nombre que termine en webmail.es. Ninguno de los dos organismos se llama así. El documento es auténtico y es de otro, y por eso el navegador se planta. Es como presentarse en una puerta con el carné de otro: auténtico, y de otro.
Que un servidor no tenga bien el certificado no significa que esté roto ni abandonado. Los dos contestan por https: si se les pide la página sin comprobar el certificado, que es lo que hicimos el 26 de septiembre, entregan la misma que por la otra vía. El servidor está ahí y funciona. Lo único que no casa es el nombre que lleva escrito el documento que presenta.
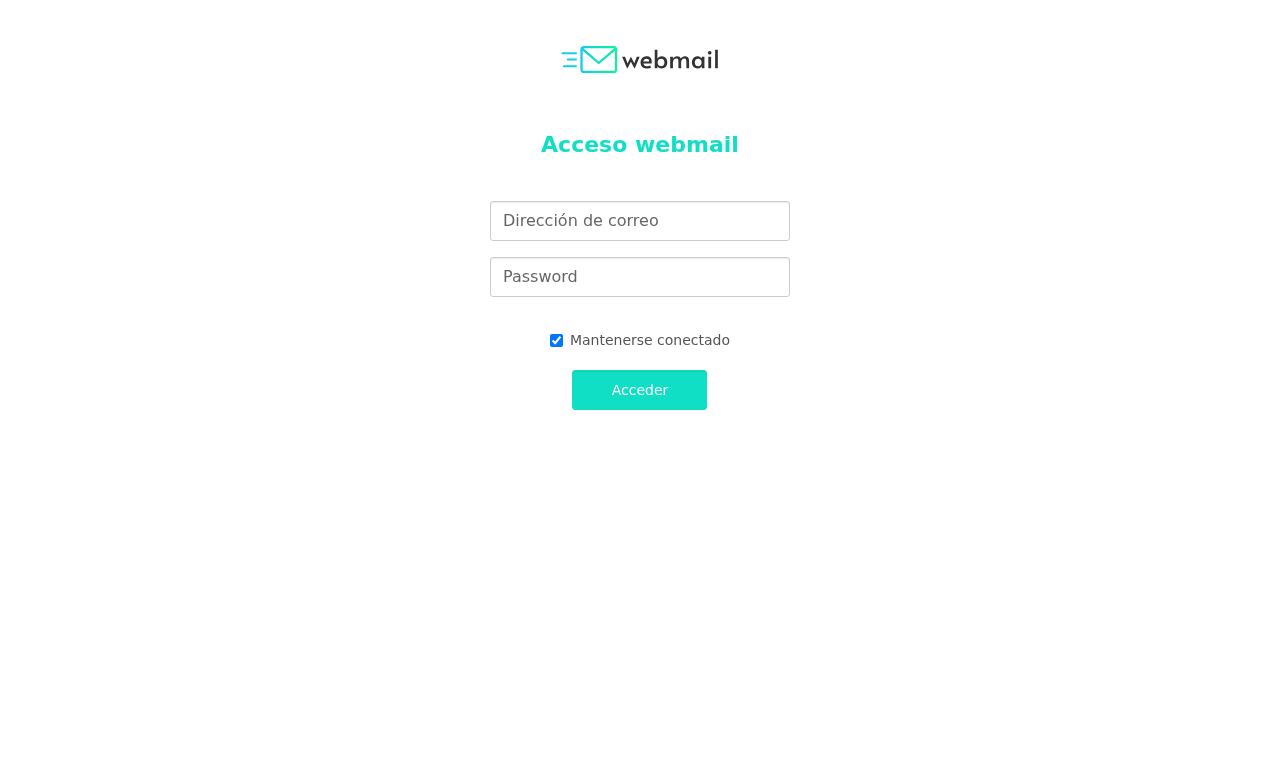
Ahora quitemos la ese. Con http, sin cifrar, la misma dirección contesta al instante y aparece la pantalla de acceso: Acceso webmail, un campo de dirección de correo, otro rotulado «Password», así, en inglés, al lado del anterior en castellano, y una casilla de mantenerse conectado marcada de antemano. Lo fotografiamos con el mismo navegador: un campo de contraseña, esperando.
- Copia
- en vivo
- Leído
- 15 sep 2026
- Peso
- 11,0 kB
- sha256
- 058fb34c2bf0…
| 1 | …method="post" id="io-ox-login-form1" target="store-credentials" novalidate><div class="col-xs-12"><div class="row title"><h1 id="login-title" class=" |
Y ahora lo que significa sin cifrar, despacio, porque es la única parte que importa. Cuando una página va por https, lo que uno escribe sale de su ordenador cerrado en un sobre: quien vea pasar el tráfico, otro ordenador de la misma red, el wifi de una cafetería, cualquier equipo del camino, ve que hay un sobre, pero no lo que lleva dentro. Sin la ese no hay sobre. Lo que se escriba en esa pantalla, usuario y contraseña incluidos, sale tal cual, y así pasa por cada equipo del camino.
No hemos escrito nada en esa pantalla, ni lo vamos a hacer: el museo no envía formularios de nadie, y menos este. Lo que se puede afirmar es lo que se ve sin tocar: que el formulario está ahí, que manda a una dirección del propio servidor y que la página que lo contiene llegó por una conexión abierta. Con eso basta para esta pieza.
Los dos sirven lo mismo. Pedimos las dos direcciones y guardamos lo que devolvieron: dos ficheros de 11.042 bytes con la misma huella, es decir, exactamente el mismo fichero. Y los dos presentan el mismo certificado, con la misma huella, el del proveedor de alojamiento. Todo apunta a un único sitio donde se aloja el correo de los dos organismos, y a una sola configuración que se repite en las dos direcciones.
- Copia
- en vivo
- Leído
- 15 sep 2026
- Peso
- 11,0 kB
- sha256
- 058fb34c2bf0…
| 1 | …action="/ |
De eso trata esta pieza. En cada dirección hay dos puertas. La cifrada lleva un documento con el nombre de otro, y el navegador se para en ella. La que se abre sin pararse es la de sin cifrar. No sabemos quién ni cuánto usa ese correo desde el navegador; sabemos que quien lo haga tiene delante esas dos puertas, y que solo una abre sin avisos.
La portada de este museo avisa de que aquí casi no se publican fallos de seguridad, y de que la excepción son las pantallas donde se escribe una contraseña sin cifrar: se cuentan con nombre, porque se ven sin saber nada y lo sufre quien la escribe. Esta es una de ellas. Basta escribir la dirección con y sin ese para verla; no describimos ninguna manera de aprovecharla; y lo que está en juego es el buzón de trabajo de dos administraciones. Callarlo no protegería a nadie que escriba ahí su contraseña.
La puerta con candado lleva el candado de otra casa, y el navegador se para en ella. La que abre sin pararse no tiene candado, y es la misma en las dos administraciones.
- El 15 de septiembre de 2026, y otra vez el 26, las direcciones http://webmail.dipalme.es/appsuite/ y http://webmail.merida.es/appsuite/ responden 200 sin redirigir a https y devuelven, las dos, el mismo fichero de 11.042 bytes con idéntico sha256, que contiene un formulario de acceso con un campo type="password" y envía a una dirección relativa del propio servidor.
- Por https las dos presentan el mismo certificado (misma huella), en vigor hasta diciembre de 2026, expedido a un proveedor de alojamiento para *.webmail.es, que no cubre esos nombres.
- Chrome no carga la página (el nuestro, sin pantalla, la deja en blanco).
- Pedidas por https sin comprobar el certificado, las dos entregan el mismo fichero que por http. Todo ello observado pidiendo las páginas, sin escribir ni enviar nada.
- Sobre la titularidad: webmail.dipalme.es comparte dominio con dipalme.es, del perímetro publicable, que sirve con certificado de la FNMT a nombre de la Diputación de Almería; y webmail.merida.es, con sede.merida.es, también del perímetro, y con merida.es, cuyo aviso legal, en nuestra captura de septiembre de 2026, da como titular al Ayuntamiento de Mérida.
- No decimos que nadie haya leído ninguna contraseña: no lo sabemos ni hay forma de saberlo desde fuera.
- No explicamos cómo se lee el tráfico de una red, ni lo hemos hecho.
- No hemos escrito, enviado ni probado ninguna credencial en esas pantallas.
- No decimos que el personal de esos organismos use ese correo web ni con qué frecuencia; puede haber otras vías que desde fuera no se ven.
- No decimos qué enseña exactamente un Chrome de escritorio en la dirección con https: lo pedimos con uno sin pantalla.
- Y no decimos de quién es la culpa más allá de lo que consta: el certificado es de un proveedor de alojamiento y el fichero servido es el mismo en los dos sitios.
De dónde sale cada cita
Cada trozo de código de esta ficha está en un fichero guardado tal como lo entregó el servidor, con su huella (sha256) y su hora. Las citas entre «» se comprueban por programa contra ese fichero antes de publicar.
- http://webmail.dipalme.es/appsuite/15 de septiembre de 2026, 20:00en vivosha256 058fb34c2bf099c4697b39b4c4c18aaeb13a405a197eca04fad577c350334833
- http://webmail.merida.es/appsuite/15 de septiembre de 2026, 20:00en vivosha256 058fb34c2bf099c4697b39b4c4c18aaeb13a405a197eca04fad577c350334833